Mostrando entradas con la etiqueta Fedora. Mostrar todas las entradas

martes, 14 de enero de 2014

Encriptar GRUB

En otra Entrada del blog se muestra como quebrar la password del Root y asi tener control de la maquina. http://helpdesk-y-redes.blogspot.com/2013/06/resetear-contrasena-root-en-centos-5.html

 Bueno en esta entrada agregaremos un nivel adicional de seguridad donde encriptaremos el GRUB o gestor de inicio de sistema operativo. La idea es evitar que alguien con acceso fisico pueda quebrar la password de root ya que necesitara conocer la password de grub para cambiar de run level.

obviamente este método no es infalible pero ya obliga a la persona que requiere ingresar al sistema pasos y conocimiento adicional.....

Adjunto los pasos a seguir (probado en RHEL 6.X y Centos 6.X)

1) Con privilegios de Root en el sistema ingrese: grub-md5-crypt, a continuación indique la contraseña y la repite. Como resultado el sistema nos entrega una llave encryptada.


Recuerde que la contraseña ingresada sera utilizada en el futuro por ende guárdela en un lugar seguro (memoria o caja fuerte)

2) Ahora edite el archivo /etc/grub.conf.

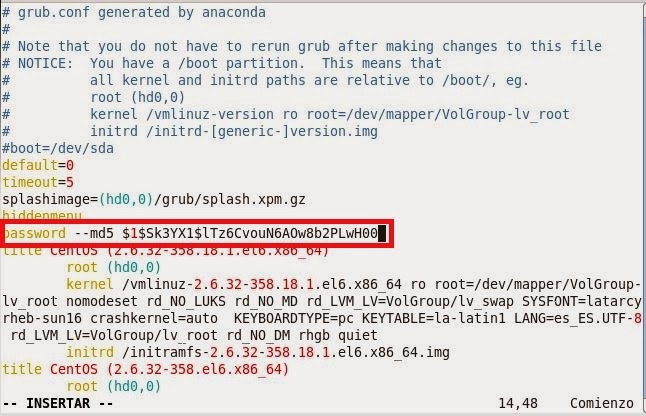
Ahora entre las opciones de "hidenmenu2 y "title" (esta es la parte donde aparece el titulo de sistema operatic, ver imagen) agregue la linea password --md5 llave encryptada (recuerde la llave que nos entrega como resultado el paso 1)

Guarde la configuración y para realizar una prueba reinicie el sistema


3) Ahora al iniciar el equipo note que ya no da las opciones de 'a' ni 'e' que son necesarias para editar los run level del sistema.


4) ahora al presionar 'p' el sistema nos permite ingresar una contraseña (recuerda la password del paso 1) ingresela para que el sistema le permite agregar las opciones de editar. Luego ya puede seguir con los procesos de quebrar password o inicio del sistema operativo. http://helpdesk-y-redes.blogspot.com/2013/06/resetear-contrasena-root-en-centos-5.html


NOTA: el encriptar de esta manera el GRUB, no implica que cada ocasion que reinicie el sistema operativo le pida la contraseña para iniciar, solo la solicitara si alguien intenta vulnerar los run level para tener acceso privilegiado a este.

miércoles, 4 de diciembre de 2013

Monitoreando Linux ..... Uso del comando TOP

Este es una pequeña entrada donde le dedico un par de lineas al uso del comando TOP para un monitoreo sencillo e vuestro sistema. Una pequeña pincelada que les puede dar una introducción a como funciona el sistema.

TOP básicamente nos muestra, desde la consola, el uso de CPU, Memoria, Procesos, PID (identificación del procesos, NICE o prioridad de este, nombre de procesos y el tiempo de este en uso.


Comandos Básicos de Uso:

SHIFT + p : te permite organizar la lista de procesos por porcentaje de uso de la CPU


SHIFT + m: organiza la lista de procesos por porcentaje de uso de memoria.


k : permite bajar o matar un proceso, al eliminar se identifica indicando el PID y luego el nivel se señal para bajar el proceso. Acá un ejemplo donde bajo un proceso:

a) Después de presionar la letra "k" indique el PID (identificador de procesos) en este caso el PID 2610 correspondiente a Nautilus.


 b) luego ingrese el nivel de señal para bajar el servicio, yo utilizo dos el nivel 9 y 15. El nivel 9 baja el proceso de manera rápida pero puede dejar algunos procesos zombies en sistema, el nivel 15 deberia bajar el procesos y adicionalmente sus procesos hijos para evitar que queden procesos Zombies que consumen recursos.


r : ejecuta un renice que permite cambiar la prioridad de los procesos en el uso compartido de la CPU. los niveles de NICE van entre -20 y 20. Mientras menor sea el numero mayor sera la prioridad de uso de la CPU siendo -20 la mayor prioridad y 20 la menor. A continuacion un ejemplo:

a) después de presionar "r" indique el PID del proceso a reasignar prioridad, en este caso 2638


b) indique la nueva prioridad, recuerde que va desde -20 a 20. En este caso "15"


c) ahora vemos en el TOP el nuevo NICE o prioridad del proceso modificado


q : sale de TOP y lo retorna a la consola

Mucha suerte y seguiremos subiendo información acerca del manejo de distintos procesos en Linux.

Plataforma utilizada para pruebas: REDHAT 6.4.


miércoles, 12 de junio de 2013

Conectar a un FTP Server desde Consola en Centos.....

Temas a abordar en este procedimiento

- Conexión a un FTP por Consola
- Bajar desde el FTP a el equipo local un archivo y un directorio
- Subir del equipo al FTP Server un archivo y un directorio.

Conexión a un FTP por Consola

1) Lo primero y antes de conectar es saber en que directorio local estas trabajando, en este caso yo utilizo el comando pwd para que me muestre la ruta completa. A continuación, y como muestra la imagen, con un ls valido los archivos y directorios que están en dicha ruta.


2)  Para acceder a un FTP Server se utiliza la siguiente sentencia lftp -u username servidor. En el caso de la imagen mi usuario se llama adminftp y el servidor es uno local en mi red. A continuación se solicita la contraseña del usuario FTP.

3) algunos comandos basicos para navegar dentro del servidor: ls, me lista el contenido. En este caso solo 2 elementos con los que haremos pruebas en nuestra FTP server, un archivo llamado Desert.jpg y un directorio llamado prueba.


4) otro comando que te ayuda bastante es lcd que nos permite ver en que directorio local estas parado. es como el pwd pero desde la conexion al FTP.


5) Para desconectar del FTP server simplemente un exit


Bajar desde el FTP a el equipo local un archivo y un directorio

Un ejemplo basico de como descargar un archivo desde un FTP server a un directorio local

1) Para descargar un archivo se utiliza el comando mget archivo y para descargar un directorio completo se utuliza el comando mirror -v directorio.

En el ejemplo descargamos el archivo a traves del comando mget desert.jpg y el directorio con el comando mirror -v prueba


2) Ahora salimos del FTP y hacemos un ls y nos muestra los archivos descargados de manera local


Subir del equipo al FTP Server un archivo y un directorio.

1) Para este ejemplo he creado en el directorio local un archivo (pruebasubida) y un directorio (subida)
2)  para subir el archivo utilizamos el comando mput archivo y para subir el directorio mirror -R directorio.

En el ejemplo subo el archivo con mput pruebasubida y el directorio mirror -R subida.

para listar el contenido del FTP damos un ls


para salir solo un exit.

un saludo y cualquier duda quedo atento a sus mensajes...... :D


Resetear Contraseña ROOT en Centos 5

Tip para Resetear las contraseñas de Root en versiones Centos 5.

1) Al iniciar Sistema Operativo y dentro del GRUB posicionarse sobre el KERNEL y presionar la tecla a 


2) Al ingresar al modo comandos ingrese el numero 1 para acceder al sistema Operativo en un modo a bajo nivel y logueado automaticamente como root.


3) a continuación carga el modo consola en Init 1. Ejecute el comando "passwd" para asignar la contraseña.


4) Finalmente ingrese la contraseña y confírmela. Con esto debería quedar listo el cambio de la nueva contraseña. Generalmente cuando finalizo envió el comando "init 5" para iniciar el Sistema Operativo en modo Escritorio.


Saludos y suerte... :D


sábado, 27 de octubre de 2012

Configurar IP en CENTOS (versiones RPM) - Modificando archivos.

este articulo es mas una ayuda memoria que alguna novedad..... :P

Alcance. 

Solo muestra como modificar una IP a través de los archivos de configuración en plataformas RPM. Este procedimiento fue testeado en Linux versiones Centos 5.8 y Fedora 16 y 17.


Tutorial

Lo que haremos en estos procedimientos sera lo siguiente:

1- Configurar una interfaz por DHCP, este proceso incluye que el DNS sea configurado automáticamente
2- Configurar una interfaz con IP estática. Sin configurar el DNS
3- Configurar un cliente DNS.
4- Nombrar una Maquina.
Procedimiento

Antes de comenzar debe tener presente que interfaz o tarjeta de red vamos a modificar, para lo cual le recomiendo ingresar por consola y ejecutar un ifconfig para determinar las interfaces del equipo.


En este caso configuraremos el interfaz eth0.

Configurar Interfaz por DHCP.

1) en una consola ingrese el comando vi /etc/sysconfig/network-scripts/ifcfg-eth0

Nota: yo utilizo "vi" como editor de consola, si quieres utilizar vim u otro editor es una opción que tu puedes elegir.

Nota 2: en la figura se observa en un cuadro rojo parte del comando "ifcfg-eth0". Esto es porque vamos a editar esa interfaz, recuerde que si desea editar otra puede hacerlo pero recuerde identificarla con el comando ifconfig


2) una vez ingrese al archivo puede editarlo. En el caso del DHCP son 2 lineas las mas importantes para editar.

BOOTPROTO=dchp (con esto le indicame que cada ves que haya conecitivdad intente obtener una IP
ONBOOT=yes (esto para cada que que encienda el equipo levante la interfaz de red)

En vi para modificar el archivo debe presionar la letra i. Con esto inserta y modifica texto.


Para salir y guardar el archivo presione :wq

3) tiene 2 opciones para que su interfaz tome la configuracion deseada.

3.1 - bajar solo la interfaz con el comando ifconfig eth0 down y luego volver a subirla con el comando ifconfig eth0 up. Este metodo suele ser mas optimo ya que en un servidor donde se manejan varias interfaces no es recomendable cada vez que haya un cambio bajar toda la conectividad.

3.2 - bajar todos los servicios de red para que se refresquen con la nueva configuración de la interfaz, esto a treves del comando service network restart. No es tan optimo como el método anterior pero en algunos casos es necesario para que refresquen los DNS y otros servicios ligados.

En este caso lo haremos con el metodo 3.2 o sea con el comando service network restart

4) Una vez ejecutado alguno de los 2 métodos anteriores puede verificar la configuración de la interfaz con el comando ifconfig eth0. Si el DHCP esta correcto, tanto el servidor como cliente, no debería tardar en tomar la nueva configuración.


Configurar Interfaz de manera Estática

1) en una consola ingrese el comando vi /etc/sysconfig/network-scripts/ifcfg-eth0

2) Edite el archivo o script con la configuración estatica de su interfaz de red, siempre debe tener presente 5 items a configurar:


BOOTPROTO=static (con esto le indíca que cada ves que haya conectividad aplique la configuracion de este archivo)
ONBOOT=yes (esto para cada que que encienda el equipo levante la interfaz de red)
IPADDRE= X.X.X.X (ingresar direccion IP)
NETMASK= X.X.X.X (ingresar la mascara de Red)
GATEWAY= X.X.X.X (ingresar la puerta de enlace)

Ejemplo de Archivo:

Una vez finalizada la configuración recuerde presionar :wq 
con esto guarda y sale la configuración.


3) Finalmente refrescar las interfaces, puede hacerlo de las siguientes formas:

3.1 - bajar solo la interfaz con el comando ifconfig eth0 down y luego volver a subirla con el comando ifconfig eth0 up. Este metodo suele ser mas optimo ya que en un servidor donde se manejan varias interfaces no es recomendable cada vez que haya un cambio bajar toda la conectividad.

3.2 - bajar todos los servicios de red para que se refresquen con la nueva configuración de la interfaz, esto a treves del comando service network restart. No es tan optimo como el método anterior pero en algunos casos es necesario para que refresquen los DNS y otros servicios ligados.


4) finalmente valide con un ifconfig eth0 para validar que haya tomado la configuracion que almaceno en el script.

Configurar el servidor DNS.

1) en una consola ingrese vi etc/resolv.conf para editar el archivo de servidores de nombres.

2) ingrese en el archivo el nameserver y su IP

ejemplo:

nameserver X.X.X.X


finalmente termine de editar el archivo con :wq

4) reinicie los servicios de red con service network restart


Nombrar un Host

1) en una consola ingrese el comando vi /etc/sysconfig/network

2) una vez editando el archivo modifique el parametro Hostname:

HOSTNAME=prueba


finalmente termine de editar el archivo con :wq

3) reinicie los servicios de red con service network restart

4) para validar el cambio ingrese por consola y presione el comando hostname


si todo esta correcto debería mostrar los cambios realizados.

NOTA: recuerde que para modificar un archivo en vi debe presionar la letra i
NOTA2: presione :wq para guardar y salir de un archivo en vi



lunes, 2 de abril de 2012

Resolver Nombres por Tabla Host,.....

El siguiente articulo es para comprender de que sirve este archivo el cual podemos editar libremente en nuestras estaciones...

Partir primero por contarles que el DNS es un servicio que básicamente resuelve nombres por IP. En realidad tiene otras funciones mas complejas como registro de Servicios, querys, etc.

Por ejemplo la IP de un sitio www.misitio.org puede ser 200.200.34.34 (es solo un ejemplo). Si yo le pregunto en 5 minutos mas quizás no recuerde ese tremendo numero pero si el nombre del sitio. Bueno eso es lo mas básico que hace este tremendo servicio y que como lo ve es de gran ayuda.....

Un dispositivo cuando consulta por un nombre "X" realiza ciertas acciones antes de pedirlo a un servidor DNS, como por ejemplo consultar localmente a un Archivo  de HOSTS.

¿Porque consultar este Archivo y no un DNS?

Muchos administradores modifican este archivo por varias razones:

- No cuentan con DNS Interno y necesitan resolver algún nombre.
- Realizaron cambios en nombres de la Red y no pueden esperar a que refresquen los DNS.
- Pruebas de algunos servicios antes de realizar publicaciones en los DNS.

Problemas.


El uso de este archivo no esta exento de problemas y fallos de seguridad, algunos ejemplos:

- El usar esta tabla y no mantenerla actualizada puede incurrir en problemas de acceso a algunos servicios. Por ejemplo el Servidor de Correo lo declaras en esta tabla y por X motivo le cambiaste la IP, te olvidaste de cambiar la tabla Host y solo modificaste el DNS, es muy probable que el equipo tenga problemas de conexión a dicho servidor.

- Suplantación de sitios, muchos software maliciosos modifican estas tablas para hacer dirigir a nuestro PC a sitios fraudulentos sin nosotros darnos cuenta. Leer Articulo de software malicioso

Ejemplo.

Para probar el funcionamiento de dicha tabla vamos a crear un registro en esta que apunte a www.google.cl pero en lugar de resolver una IP publica vamos a forzar que resuelva una IP local de mi red (10.1.0.107). Lo haremos tanto en Windows 7 como en Fedora 16.

Configuración de Tabla Hosts en Windows 7

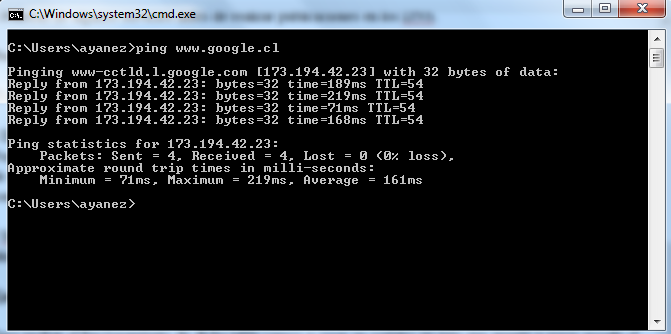
1) Primero le hacemos un Ping a www.google.cl


Vemos que el servidor nos devuelve la IP 173.194.42.23.

2) Ingrese a la siguiente ruta: C:\Windows\System32\drivers\etc a través del explorador. Dentro encontrara un archivo llamado HOSTS. Puede abrirlo con Notepad para editarlo.

El archivo mantiene la siguiente estructura:


3) Ahora le agregaremos un registro donde cuando se pregunte por la direccion: www.google.cl se redirija a la direccion 10.1.0.107.

El formato del registro es: IP Hosts


Guardamos el archivo y probamos nuevamente el Ping a la dirección especificada.


Como vemos la dirección hacia donde resuelve es una dirección interna, justamente la especificada en el archivo.....

Configuración de Tabla Host en Fedora 16.


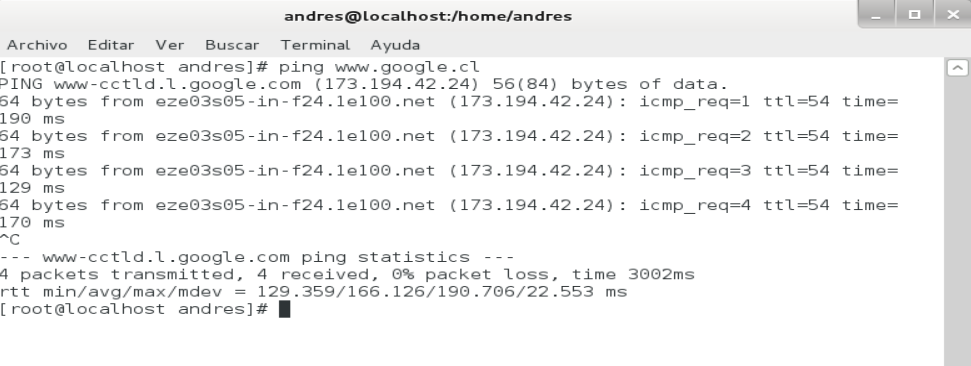
1) en Fedora, abrimos una consola y realizamos un Ping a www.google.cl


La respuestas en este caso es la IP 173.194.42.24


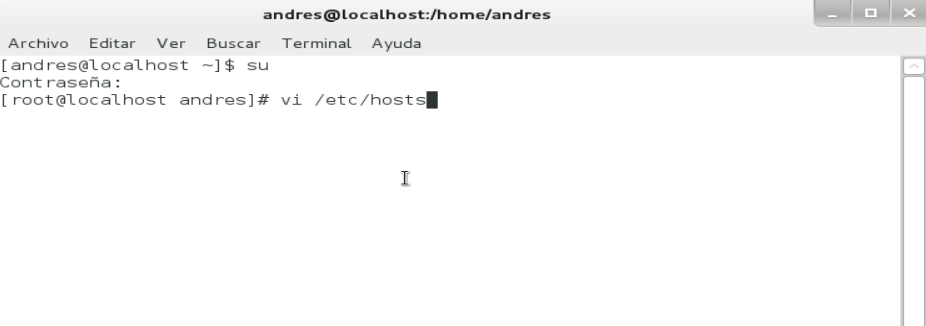
2) para modificar el archivo HOSTS, primero utilizamos el comando "su" para poder tener privilegios de administración. Luego ejecutamos el comando vi (es un editor muy básico de consola) apuntando al archivo HOSTS. Para ello ejecute vi /etc/hosts


3) Dentro del archivo ingrese, al igual que en windows 7, los parámetros a modificar, recuerde primero IP luego nombre.


Para salir del editor y guardar los cambios presione :wq


Ahora dentro del terminal vuelva a probar haciendo ping a la dirección www.google.cl


Note que en lugar de resolver una IP Publica, resuelve la IP privada que habíamos previamente configurado.


NOTA: para volver atrás solo borre la linea creada en el archivo, aplica para Windows 7 y Fedora 16.

NOTA 2: Si funciona en Fedora  debe ser la misma estructura en Centos, probé con la versión 5.7 y fue exactamente lo mismo.
Saludos y suerte en todo.......

viernes, 30 de marzo de 2012

Gestionar paquetes en Ambiente Grafico... Fedora

Una herramienta bastante útil para los usuarios nuevos en Fedora y otras distribuciones del tipo RPM es un aplicativo llamado "Yum Extender".

La idea de esta aplicación es gestionar de manera gráfica los actualizaciones, repositorios, instalación y eliminación de paquetes del sistema.

Bueno antes de mostrarles como se usa, veamos la instalación y analicemos como se utiliza. La instalación la realizaremos sobre un Fedora 16

Requerimientos:

- Password ROOT
- Conexión a Internet y Repositorios oficiales de Fedora

Pasos de instalación:

1)  Ingrese a una consola y adquiera privilegios de administración con el comando su y la contraseña de ROOT.

A continuación descargue e instale el paquete de instalación de Yum Extender llamado yumex con el siguiente comando: yum install yumex


2) Luego Presione Enter, una vez encontrado el paquete yumex en el repositorio de actualizaciones presione "s" para comenzar la descarga e instalación.


3)  al finalizar la descarga y habiendo terminado la instalación, se nos indicara que la operación ha finalizado.


Ingresando al aplicativo por primera vez......

1) Para ingresar por primera vez vaya a Aplicaciones - Herramientas del Sistemas - Yum Extender.


2)  Para ingresar debe registrarse con la Password de ROOT


Administrando Repositorios.


Ingrese al cuadro "repositorios" como lo muestra la imagen al costado izquierdo del Menú.


Con un Simple Clic puede activar o desactivar un repositorio de la lista. Recuerde presionar el botón Actualizar para que asuma el cambio.

Administrando Paquetes.

Ingrese al cuadro "paquetes" como lo muestra la imagen al costado izquierdo del Menú.


Dentro de este Menú pueden realizar varias operaciones las cuales detallo a continuación:

- Actualización: muestras todos los paquetes disponibles para actualizar, con un clic selecciona e instala.

- Disponible: paquetes de aplicaciones que puede descargar e instalar directamente, con un clic selecciona e instala

-Instalado: muestra todos los paquetes instalados, con un clic selecciona y puede desinstalar dicho paquete.

Recuerde que después de ejecutar la acción presione Aplicar....


Saludos y mucha suerte....... 


Remover Kernel sin uso de tu S.O Linux.....

Aplicado y Probado en Verisones RPM Fedora 16 y Centos 5.7.

Detalle de la Problemática: sucede muchas veces que durante actualizaciones de S.O los usuarios apliquemos un SI a todo y actualizamos todos los paquetes de Sistema. Bueno si se encuentra disponible en linea, nuestro comando YUM descarga versiones nuevas de Kernel para manejo del sistema.

Que pasa con el tiempo??? si no nos preocupamos podemos acumular varios MB de sistema con versiones de  Kernel obsoletos o que ya no deseamos utilizar.

Bueno aquí una manera simple de como eliminar versiones Kernel en Linux que ya no utilizamos:

Pasos

1) Al ingresar al Sistema Operativo seleccione La versión de Kernel a utilizar en la sesión.


En este ejemplo trabajare con la versión 3.3.0-4 y eliminare la versión de Kernel que ya no quiero utilizar, 3.2.7-1.

2) Ingrese a la terminal  y utilice el comando su para adquirir privilegios de administración sobre la sesión en curso (requiere Password de ROOT) y a continuación ejecute el siguiente comando: su -c 'rpm -qa| grep -i kernel'


3) Al ejecutar dicho comando nos mostrara las versiones de Kernel que ya están instaladas en Sistema.


4) Ahora, ya habiendo identificado la Version a Remover, ingrese yum remove + la version del kernel a remover. como lo mencione en el ejemplo vamos a remover la version 3.2.7.-1, por ende el comando seria asi: yum remove kernel -3.2.7-1.fc16.x86_64


NOTA: la version del kernel a remover se especifica tal y como se despliega en el paso 3. incluyendo todo el largo del archivo.

5) después de presionar Enter, ingrese s para estar de acuerdo con remover dicho paquete del sistema.


6) Al finalizar el Proceso le indicara que la versión del Kernel ya ha sido removida.


7) para chequear que dicha version de Kernel ya no existe simplemente repita el comando: su -c 'rpm -qa| grep -i kernel' del paso 2 y vera que la versión ya no es desplegada.

Si lo prefieres, aunque no es necesario, reinicia el sistema y el Grub debería dejar de mostrar la versión removida.


Saludos..........